macOS e la Condivisione Schermo 'spianata': se le ventole girano, forse stai pagando le crypto a qualcun altro
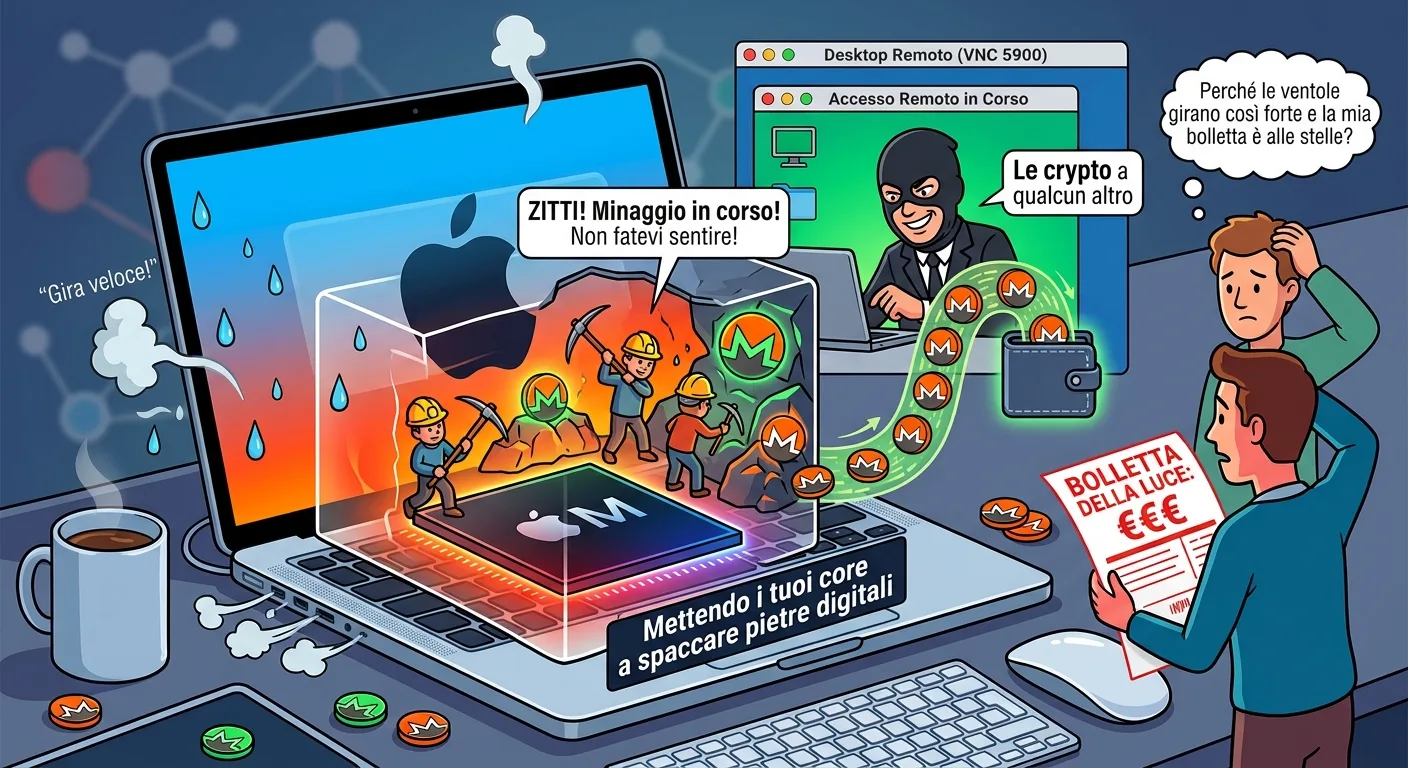
C'è un grande classico nel mondo della tecnologia: se lasci una porta aperta su Internet, qualcuno prima o poi entrerà per metterci i piedi sul tavolo. E se quel tavolo è un Mac di ultima generazione con chip Apple Silicon, il "gradito ospite" non si limiterà a curiosare tra i tuoi file, ma metterà i tuoi core a spaccare pietre digitali per minare Monero (XMR).
Nelle ultime ore sono aumentate le segnalazioni di botnet che prendono di mira il servizio nativo di Condivisione Schermo (VNC) di macOS. La dinamica è vecchia come il mondo, ma l'esecuzione è raffinata quel tanto che basta da far passare inosservato l'intruso per settimane.
La dinamica: come il tuo Mac diventa una miner farm a tua insaputa
Il copione è di una semplicità disarmante:
-
La battuta di caccia: I bot sparano scansioni a raffica sull'IP pubblico cercando la porta standard 5900. Se la trovano spalancata sul router e protetta da una password degna di un lucchetto del diario segreto, partono con gli attacchi brute-force.
-
Il regalo di benvenuto: Una volta dentro, lo script deposita un bel binary mascherato da servizio innocuo di sistema (roba dal nome rassicurante tipo
com.apple.sysservice.plist). -
Persistenza e parassitismo: Il file
.plistfinisce dritto in~/Library/LaunchAgents. Risultato? Ogni volta che accendi il Mac o fai il login, il miner parte in automatico.
E perché proprio i Mac? Semplice: le architetture Apple Silicon sono dei mostri di efficienza nei calcoli CPU-bound usati dall'algoritmo RandomX di Monero. In pratica, gli hai regalato un server ad altissimo rendimento energetico... e la bolletta della luce la paghi tu.
I creatori del malware, comunque, hanno anche un senso del pudore: il miner applica un throttling automatico al 30-40% della CPU e, in molti casi, si "congela" non appena rileva l'apertura dell'interfaccia di Monitoraggio Attività. In poche parole, gioca a nascondino.
Come capire se hai un 'socio occulto' via Terminale
Se il malware gioca a nascondino con la GUI, l'unico modo per stanarlo senza pietà è tirare fuori il Terminale.
1. Ispeziona i LaunchAgents (i nascondigli preferiti)
Dai una spazzolata alle cartelle dove i demoni amano nidificare:
ls -la ~/Library/LaunchAgents /Library/LaunchDaemonsSe vedi file .plist creati di recente che puntano a cartelle strane come /tmp, /var/tmp o cartelle nascoste nella tua home, hai individuato il colpevole.
2. Processi fantasma a rapporto
Non fidarti del Monitoraggio Attività grafico. Usa il caro vecchio ps direttamente da riga di comando:
ps aux | grep -iE 'xmrig|miner|monero|cpu'3. Connessioni sospette verso il resto del mondo
Controlla quali socket stanno comunicando verso l'esterno verso porte o IP non identificati:
netstat -anv | grep ESTABLISHEDCome blindare il Mac (e dormire sogni tranquilli)
Se ti serve davvero accedere al Mac da remoto quando sei fuori casa, per carità di patria smetti di fare port forwarding della porta 5900 sul router.
-
Tunnel SSH al posto del Far West: Incapsula la sessione VNC dentro un tunnel SSH cifrato:
ssh -L 5900:localhost:5900 utente@tuo-ip-remoto-
Usa una VPN seria: Connettiti alla LAN di casa/ufficio tramite WireGuard o Tailscale prima di aprire la Condivisione Schermo.
-
Password vere, non barzellette: Sostituisci le credenziali dell'utente remoto con stringhe complesse e limita gli accessi da Impostazioni di Sistema > Generali > Condivisione.
-
Metti un cane da guardia al traffico in uscita: Tool come Little Snitch o LuLu vi avvisano immediatamente se un processo sconosciuto tenta di agganciarsi a una mining pool russa alle tre di notte.
Commenti (0)
Ancora nessun commento. Inizia tu la discussione.